0
Blocker
0
High
1
Medium
2
Low
Hallazgos priorizados (3)
MEDIUM
security
Falta header de seguridad: x-frame-options
x-frame-options — evita clickjacking (o usa CSP frame-ancestors). No presente en la respuesta de http://127.0.0.1:34021.
Prompt de fix (copy-paste)
[MEDIUM · security] Falta header de seguridad: x-frame-options
Dispositivo: http. Ocurre en el flujo "entrega".
Síntoma observado por el ojo IA: x-frame-options — evita clickjacking (o usa CSP frame-ancestors). No presente en la respuesta de http://127.0.0.1:34021.

Tarea: Investiga la causa raíz y aplica el cambio mínimo.
Restricciones: cambio mínimo y quirúrgico. No refactorices de más. Incluye el path exacto del archivo que tocas.
Verificación: vuelve a correr el escenario "entrega" en Vforge Live; el hallazgo (fingerprint f04de2f31cc3) no debe reaparecer.
LOW
security
Falta header de seguridad: x-content-type-options
x-content-type-options — evita MIME sniffing (nosniff). No presente en la respuesta de http://127.0.0.1:34021.
Prompt de fix (copy-paste)
[LOW · security] Falta header de seguridad: x-content-type-options
Dispositivo: http. Ocurre en el flujo "entrega".
Síntoma observado por el ojo IA: x-content-type-options — evita MIME sniffing (nosniff). No presente en la respuesta de http://127.0.0.1:34021.

Tarea: Investiga la causa raíz y aplica el cambio mínimo.
Restricciones: cambio mínimo y quirúrgico. No refactorices de más. Incluye el path exacto del archivo que tocas.
Verificación: vuelve a correr el escenario "entrega" en Vforge Live; el hallazgo (fingerprint 6521fd7420f6) no debe reaparecer.
LOW
security
Falta header de seguridad: content-security-policy
content-security-policy — mitiga XSS e inyección de contenido. No presente en la respuesta de http://127.0.0.1:34021.
Prompt de fix (copy-paste)
[LOW · security] Falta header de seguridad: content-security-policy
Dispositivo: http. Ocurre en el flujo "entrega".
Síntoma observado por el ojo IA: content-security-policy — mitiga XSS e inyección de contenido. No presente en la respuesta de http://127.0.0.1:34021.

Tarea: Investiga la causa raíz y aplica el cambio mínimo.
Restricciones: cambio mínimo y quirúrgico. No refactorices de más. Incluye el path exacto del archivo que tocas.
Verificación: vuelve a correr el escenario "entrega" en Vforge Live; el hallazgo (fingerprint 5daf61fe738a) no debe reaparecer.
Corridas — el ojo grabado
Login y dashboard
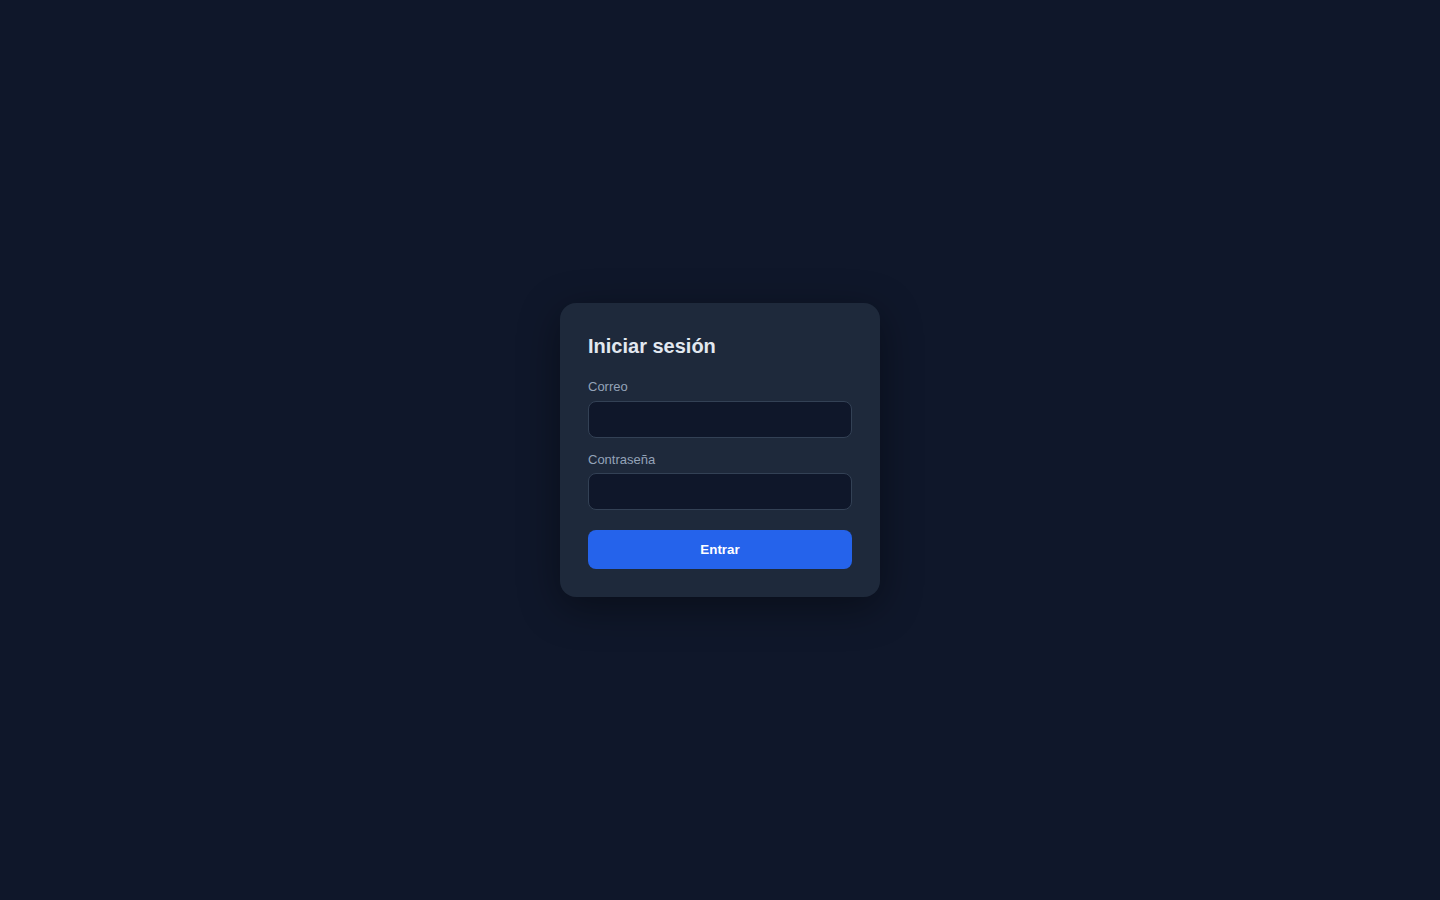
#0 ✅ Abrir (baseUrl) — Abrir la app
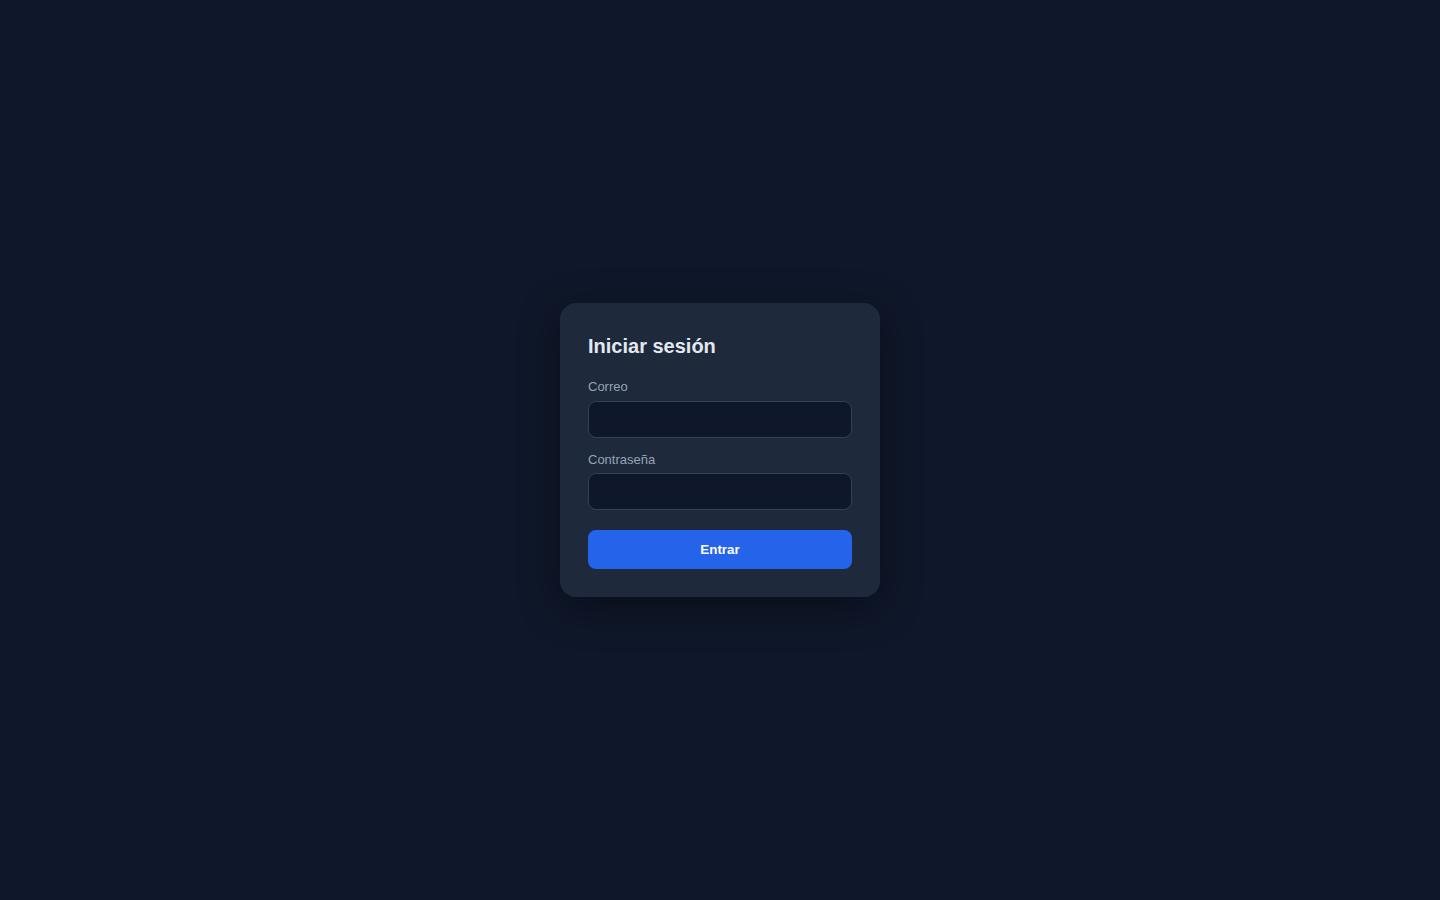
#1 ✅ Verificar visible #login-form — El formulario de login debe verse
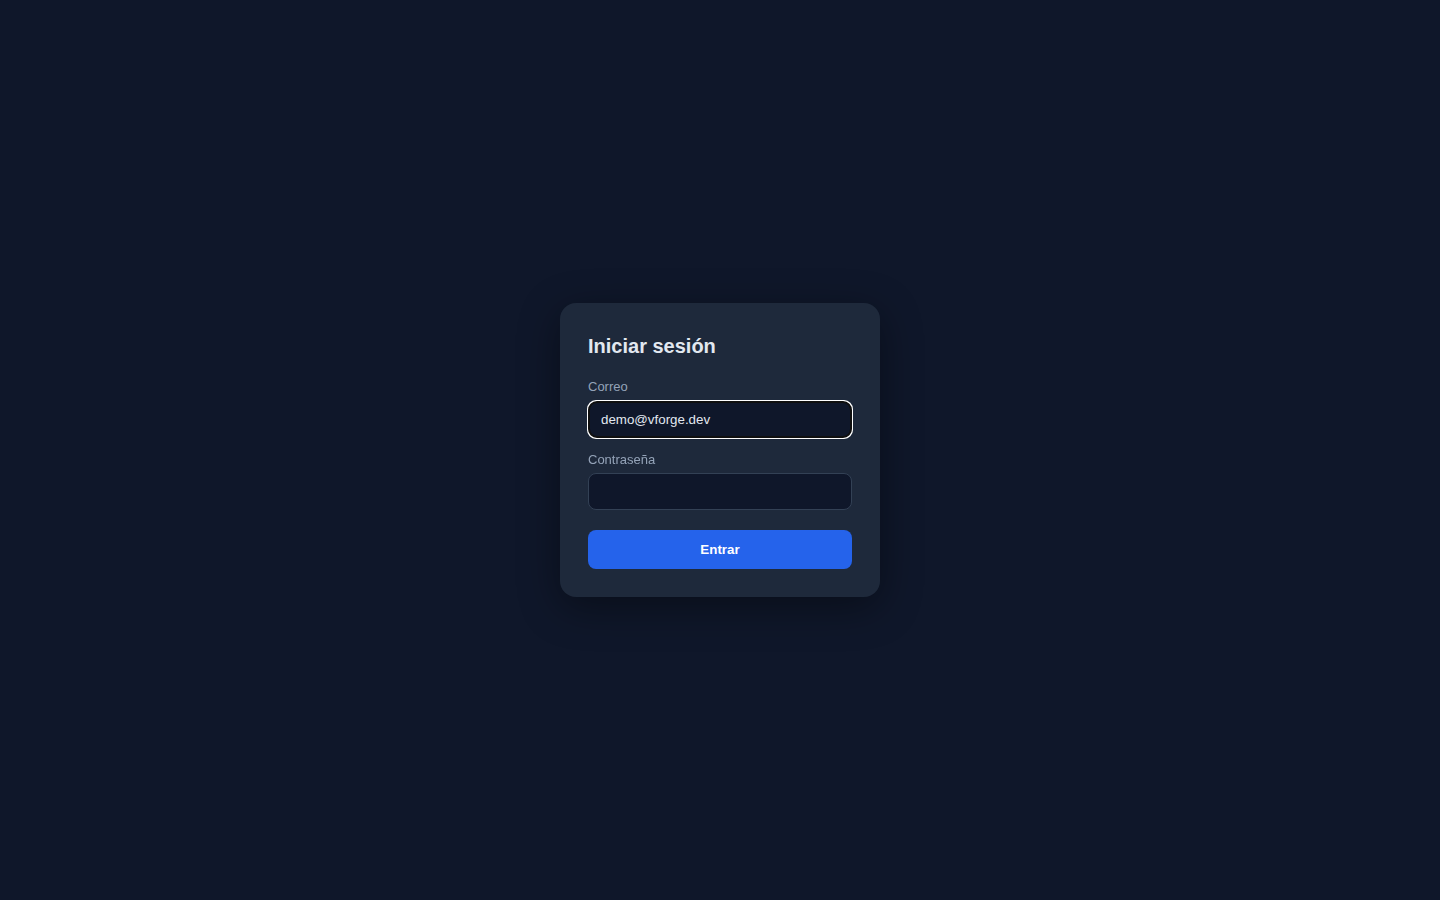
#2 ✅ Escribir en #email — Escribir correo
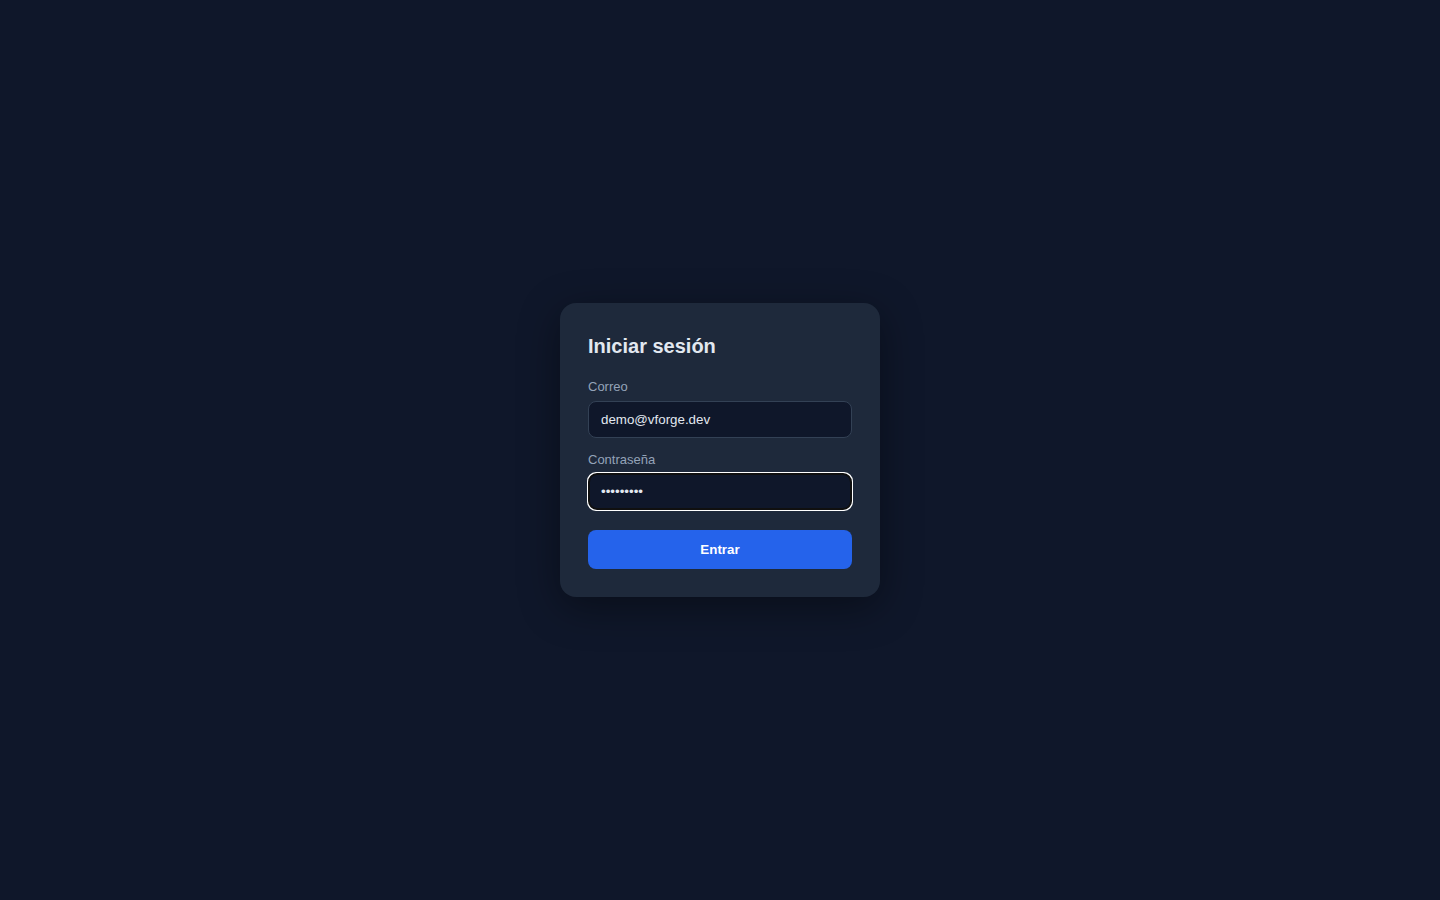
#3 ✅ Escribir en #password — Escribir contraseña
#4 ✅ Clic en #login — Presionar Entrar
#5 ✅ Verificar visible #dashboard — El dashboard debe aparecer tras login
#6 ✅ Verificar texto "Bienvenido" — El dashboard debe saludar al usuario
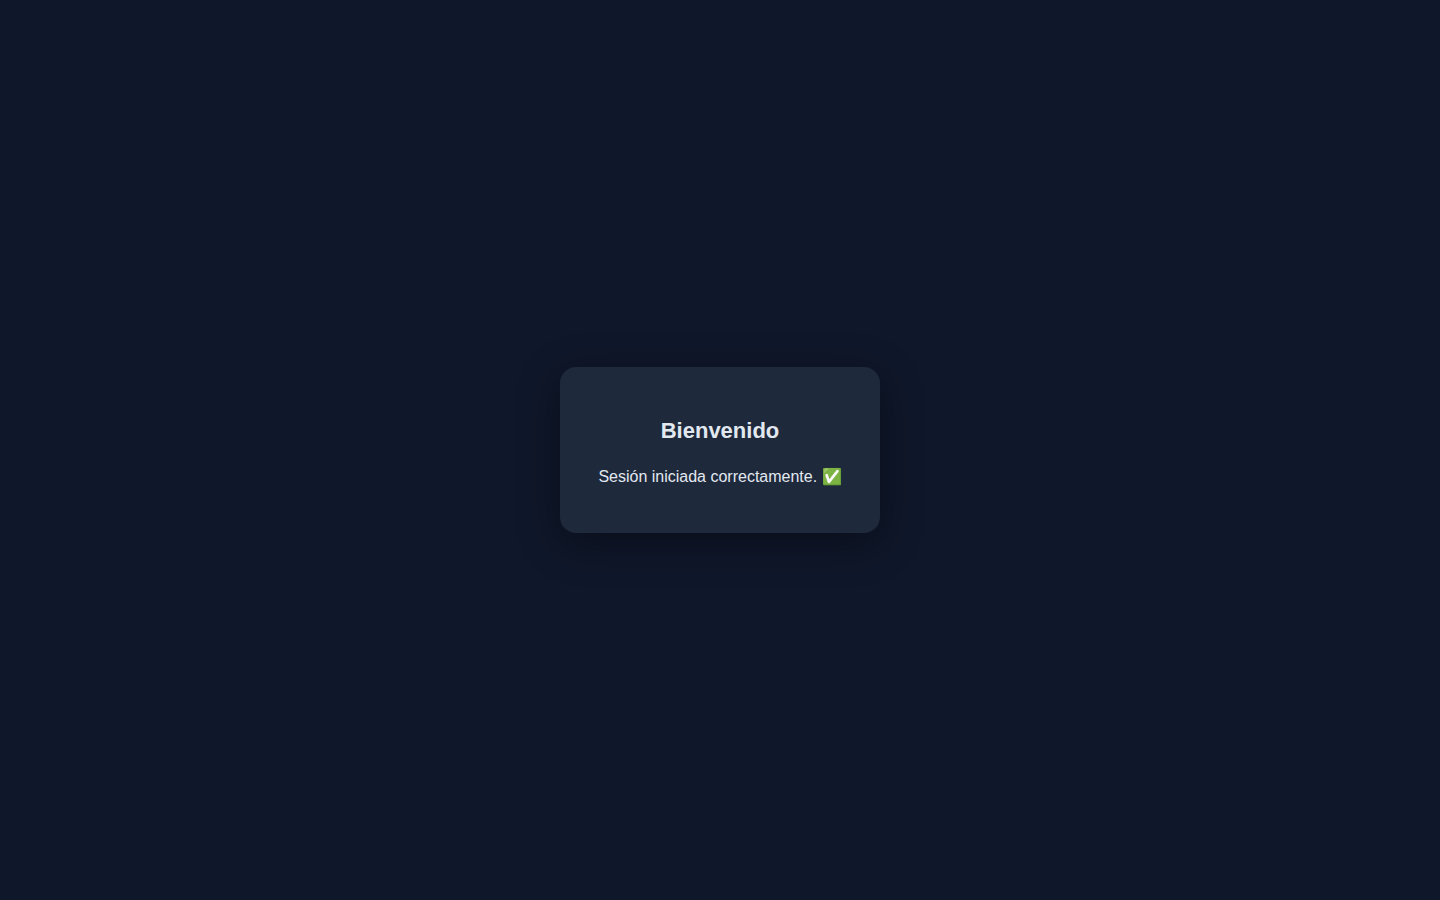
#7 ✅ Captura dashboard-final — Captura del estado final
Login y dashboard
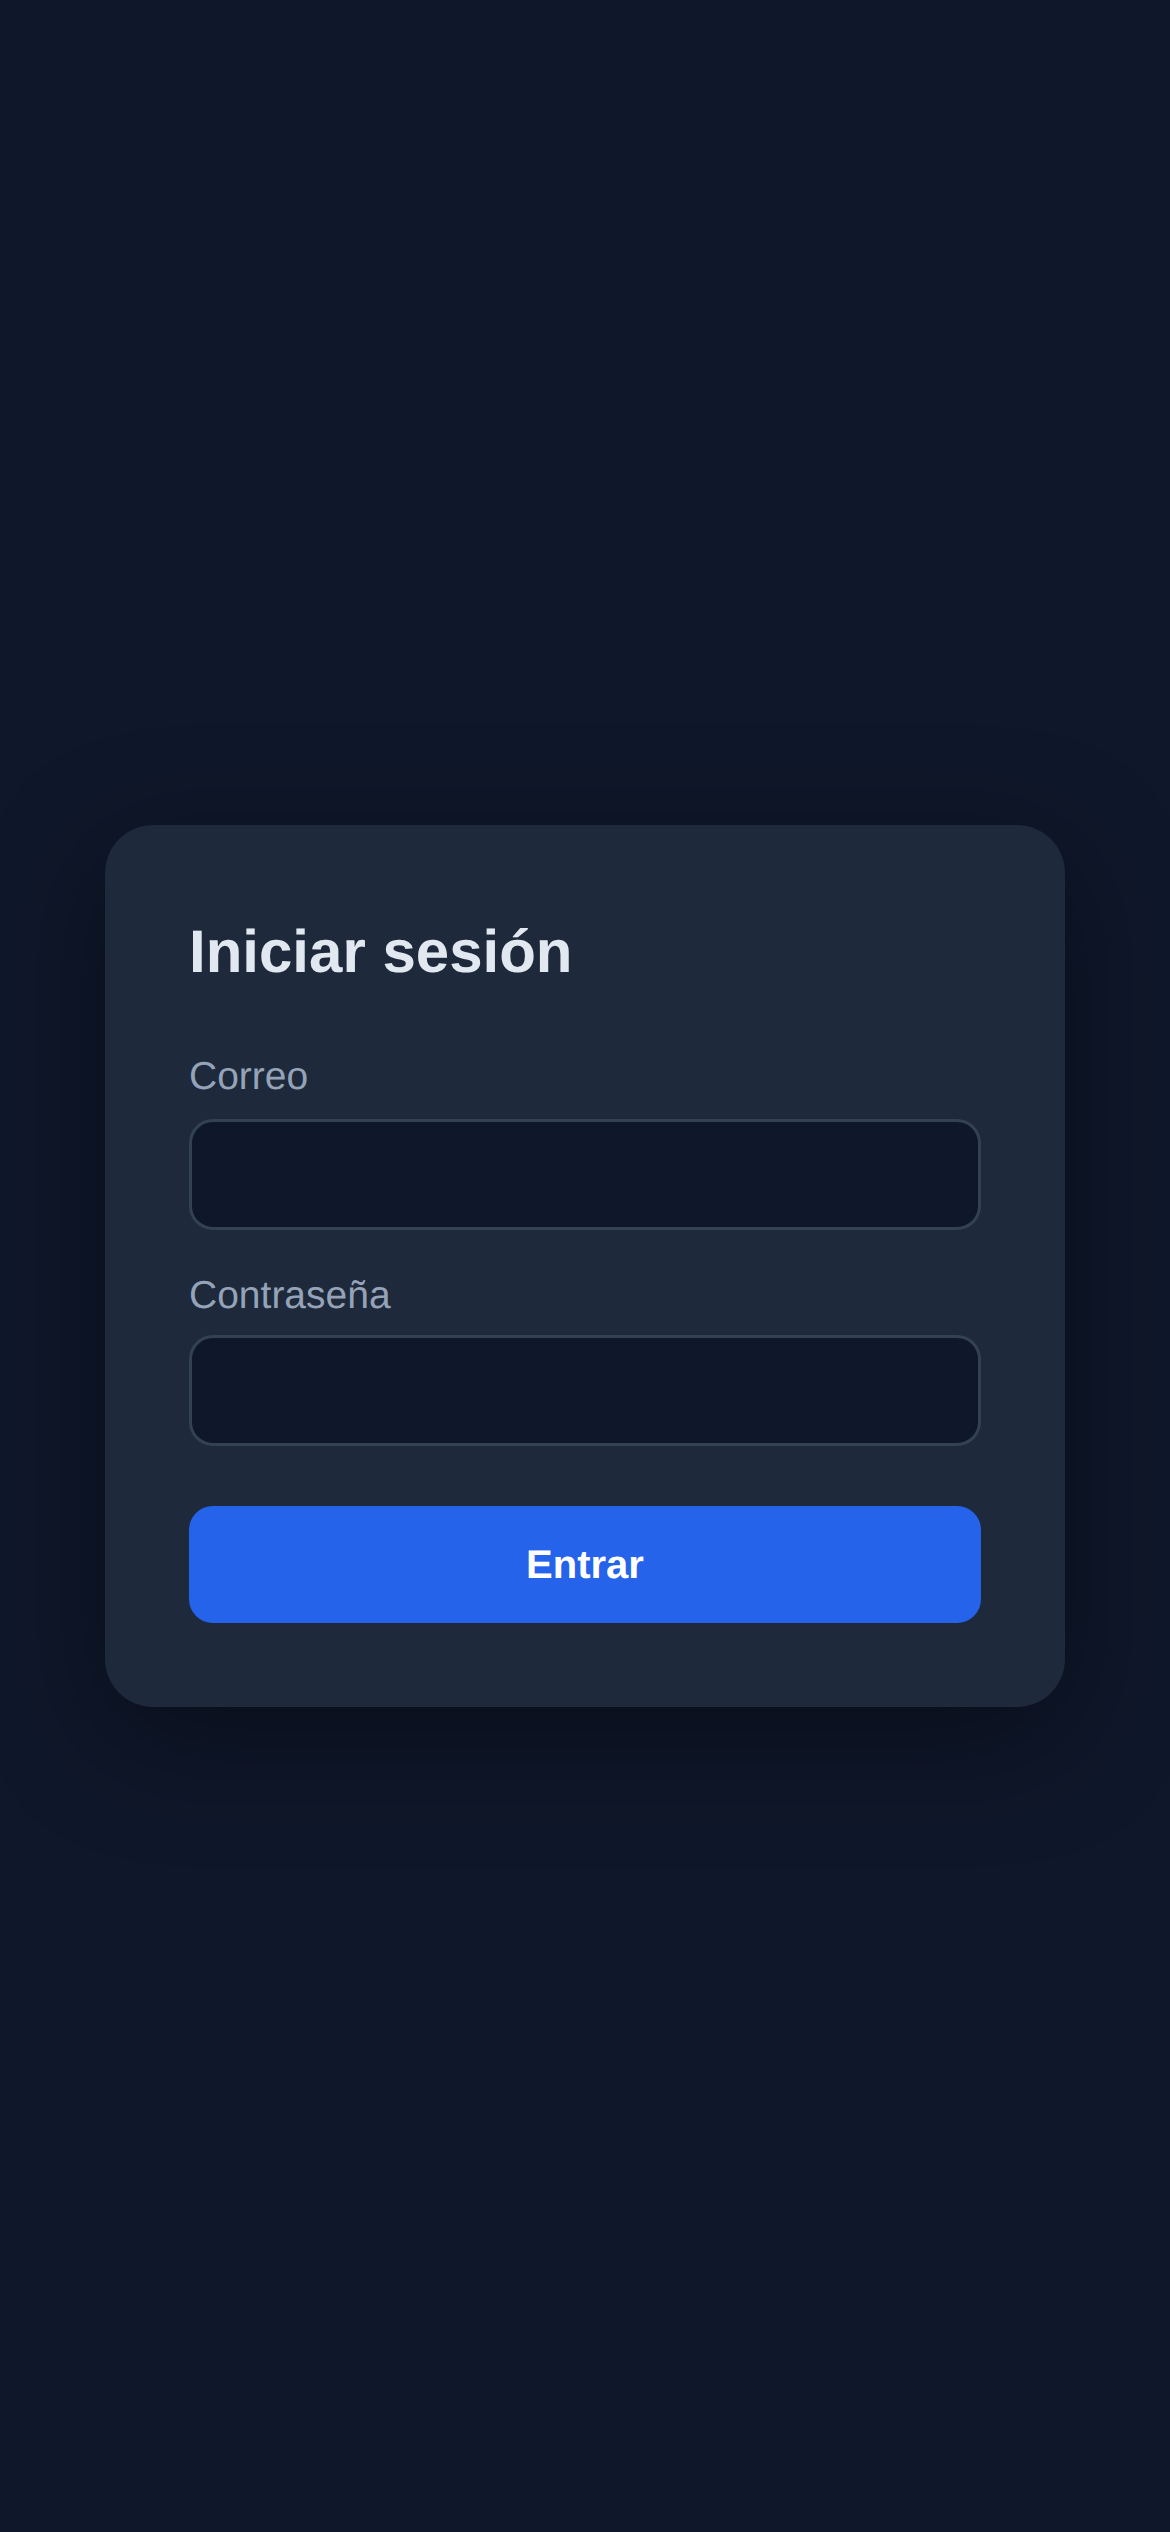
#0 ✅ Abrir (baseUrl) — Abrir la app
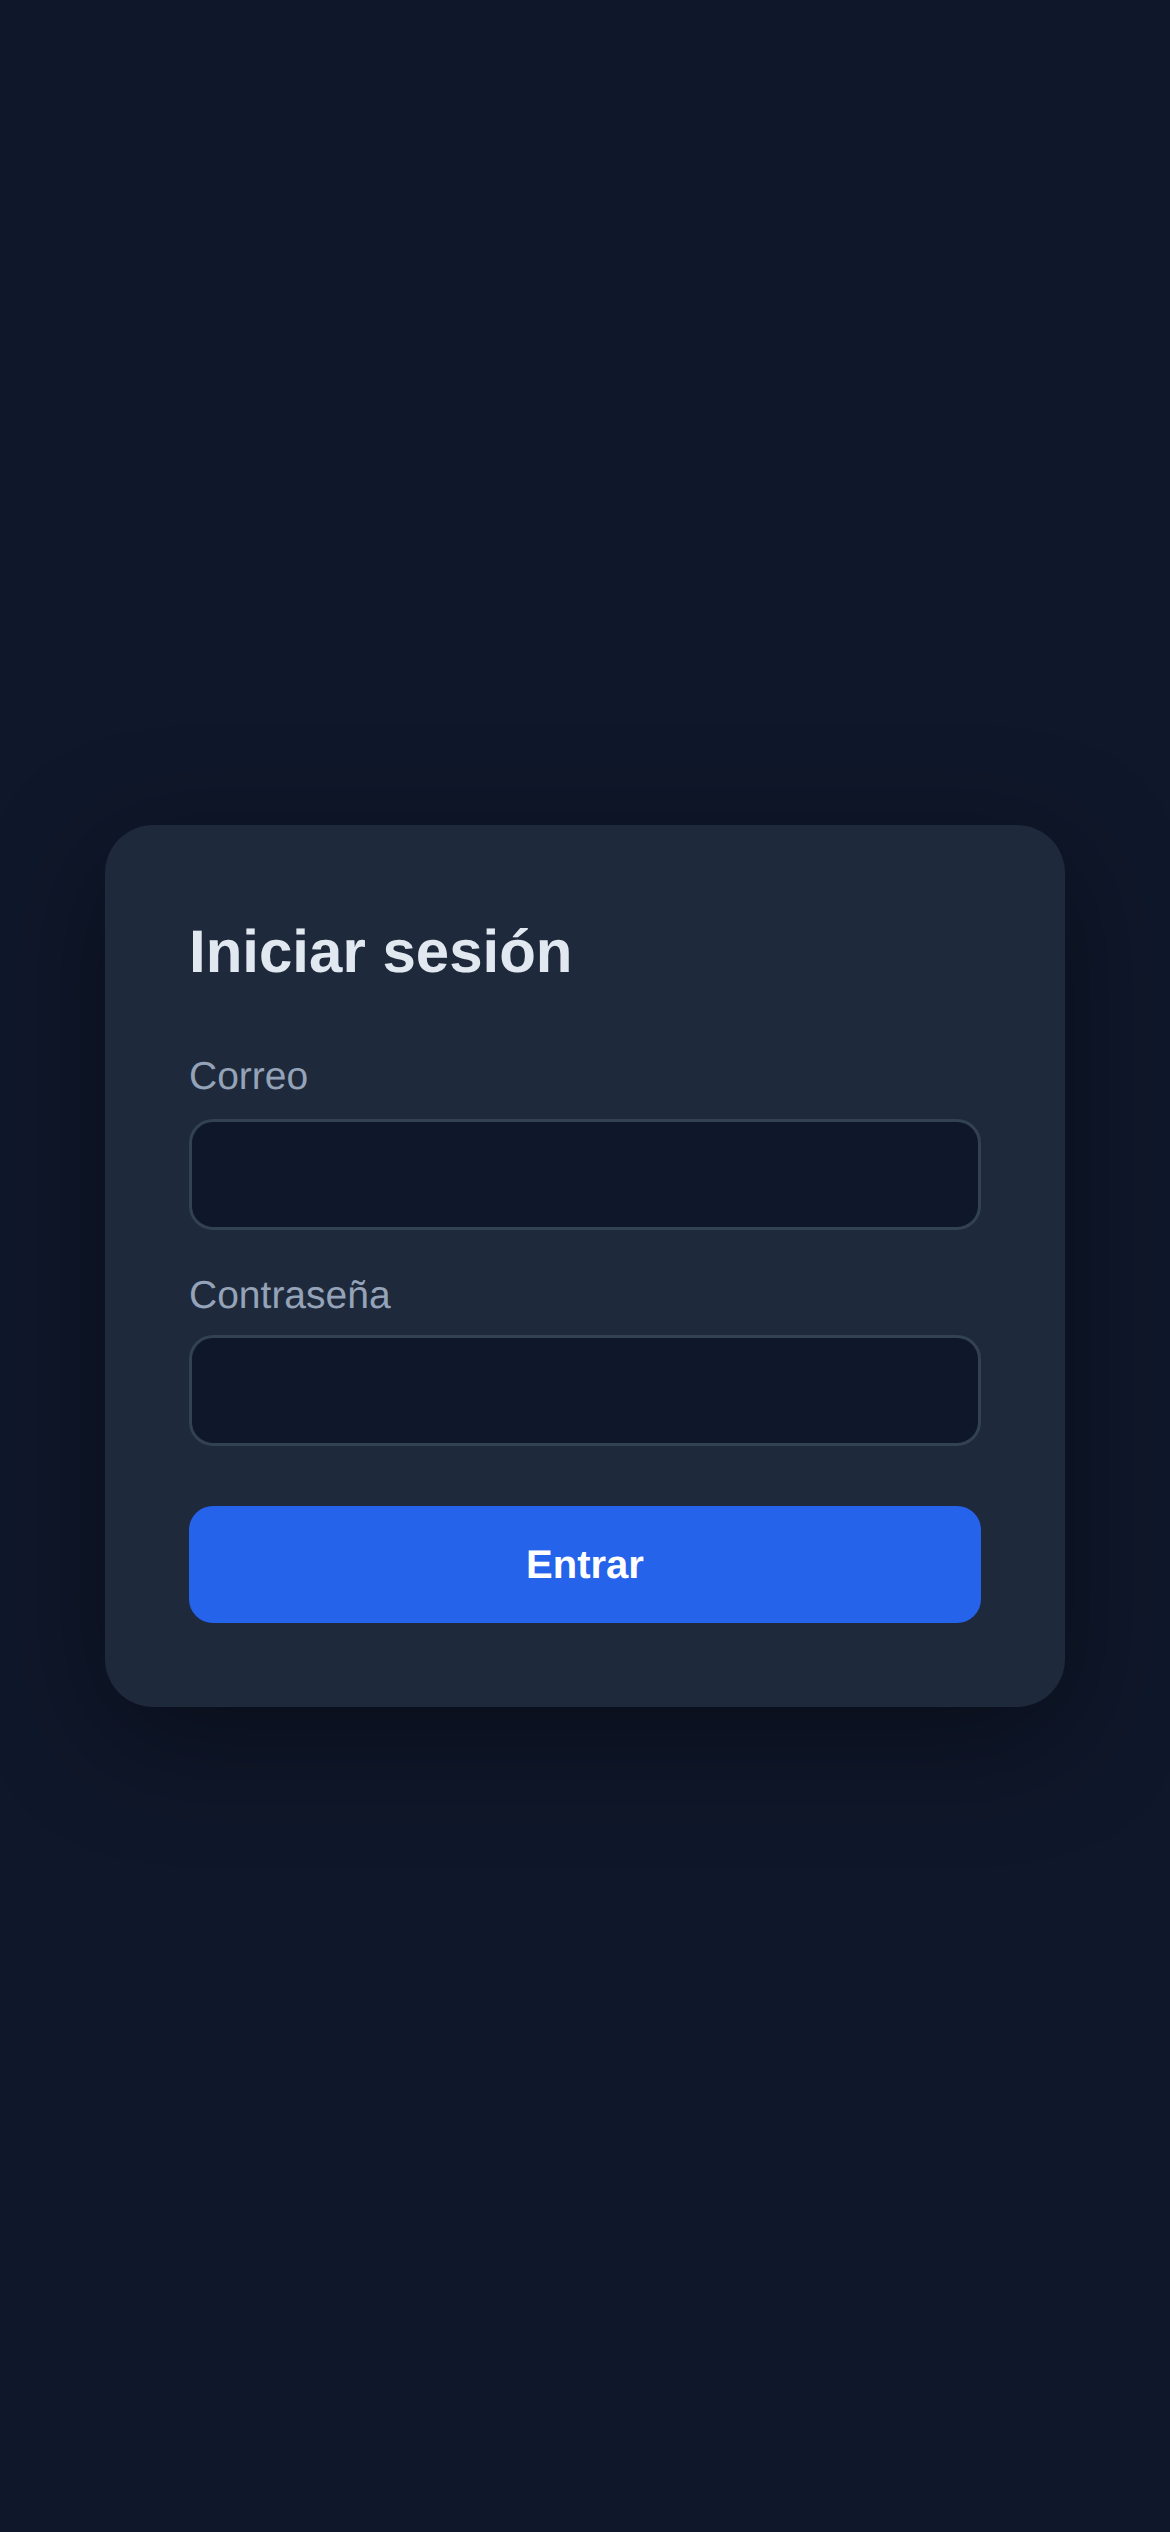
#1 ✅ Verificar visible #login-form — El formulario de login debe verse
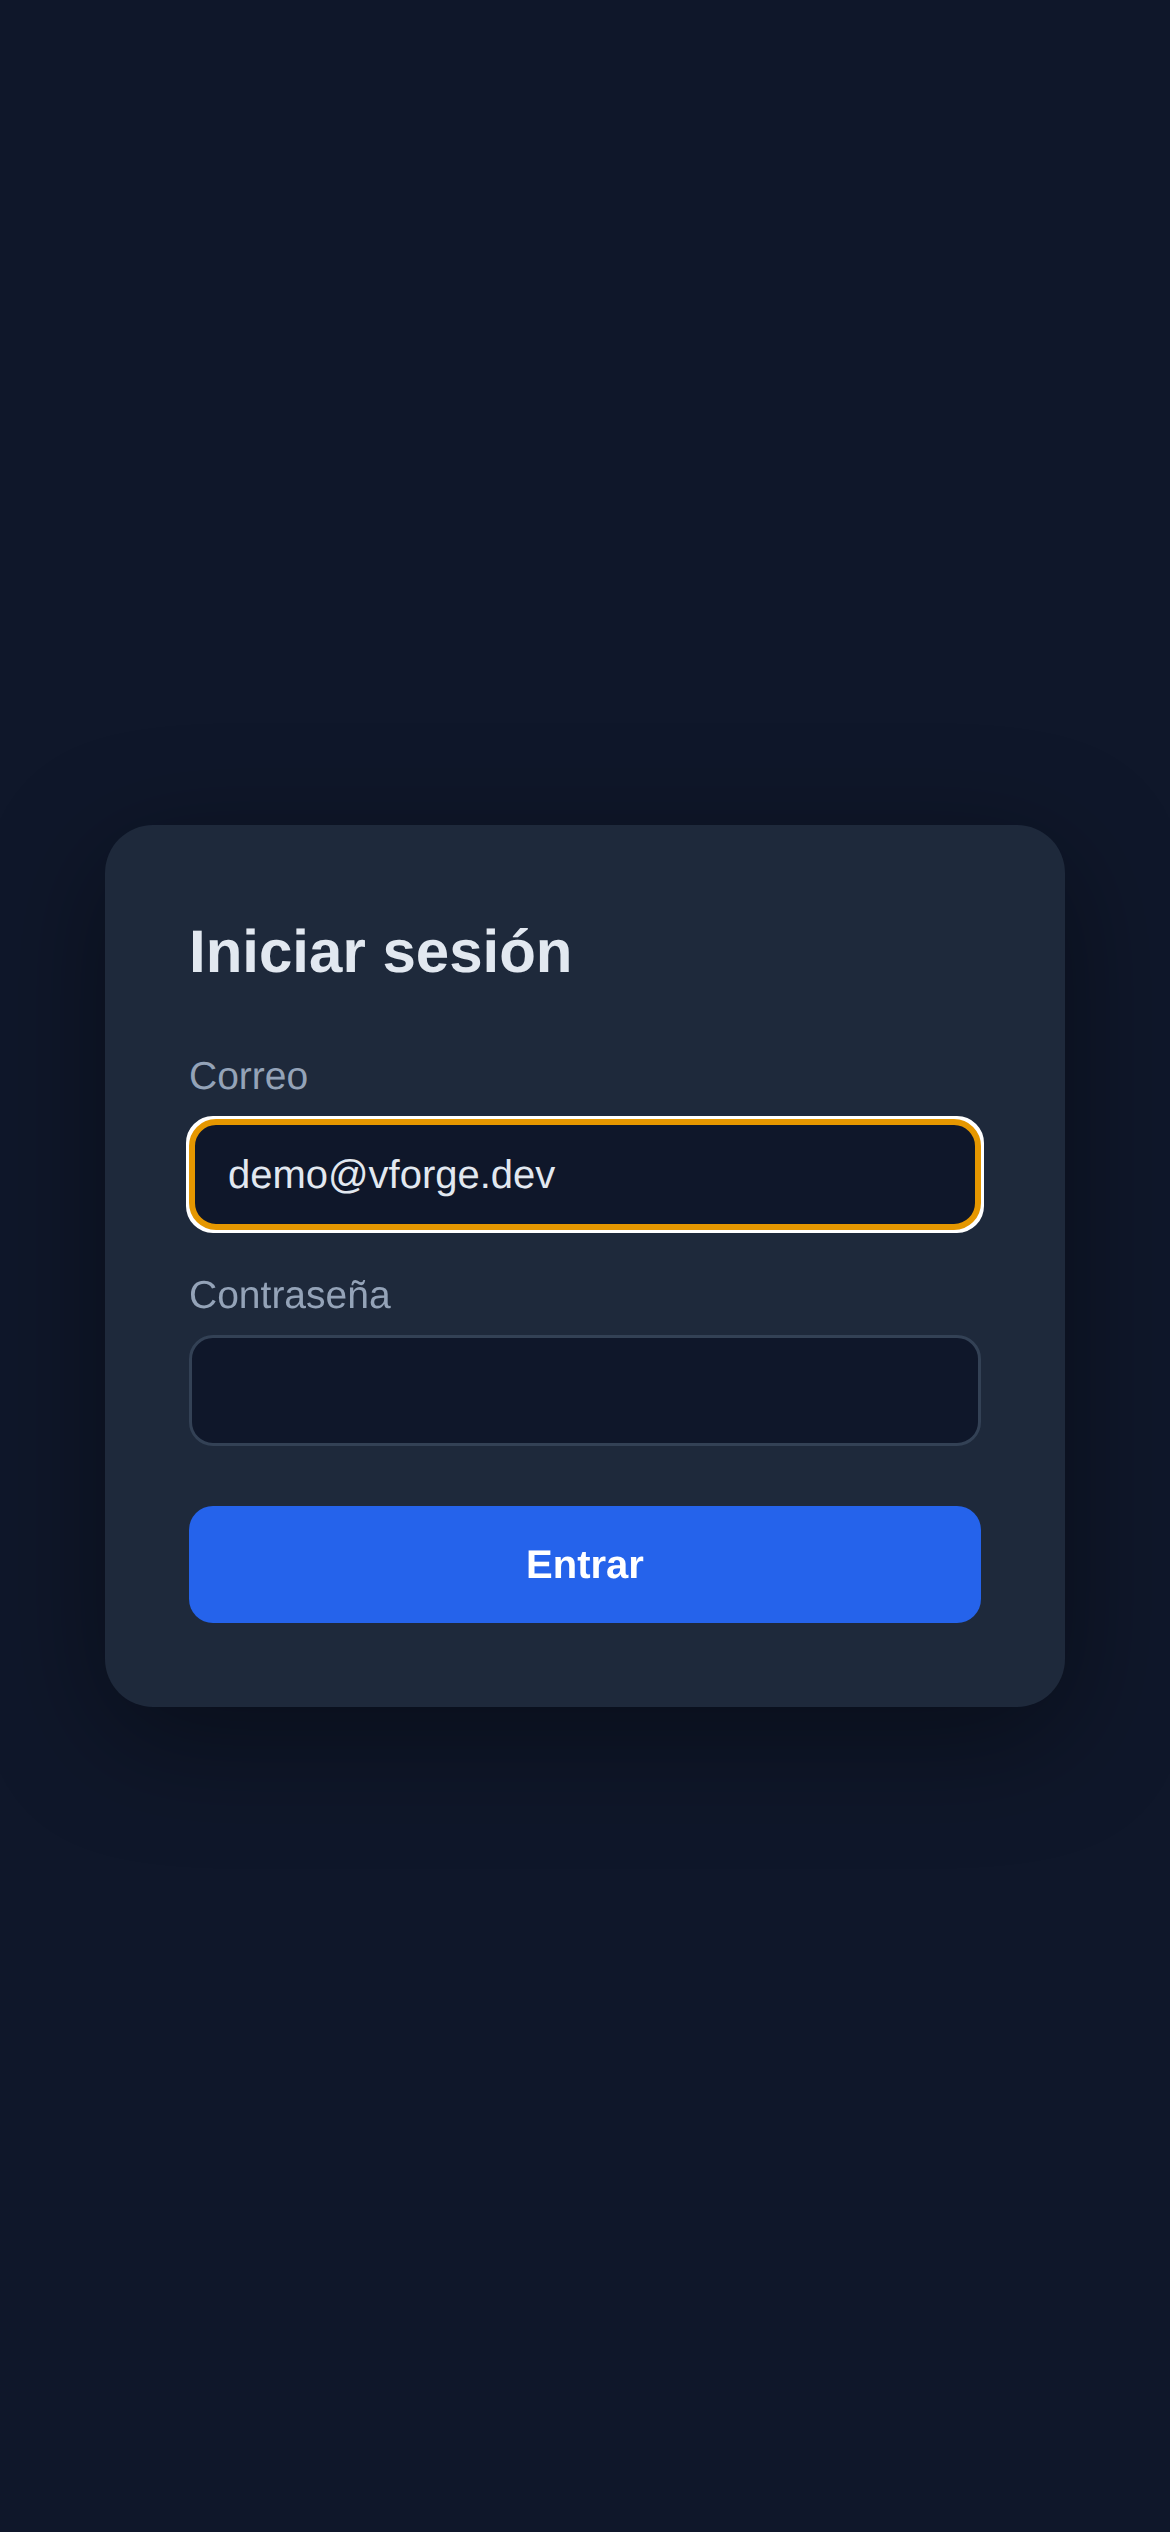
#2 ✅ Escribir en #email — Escribir correo
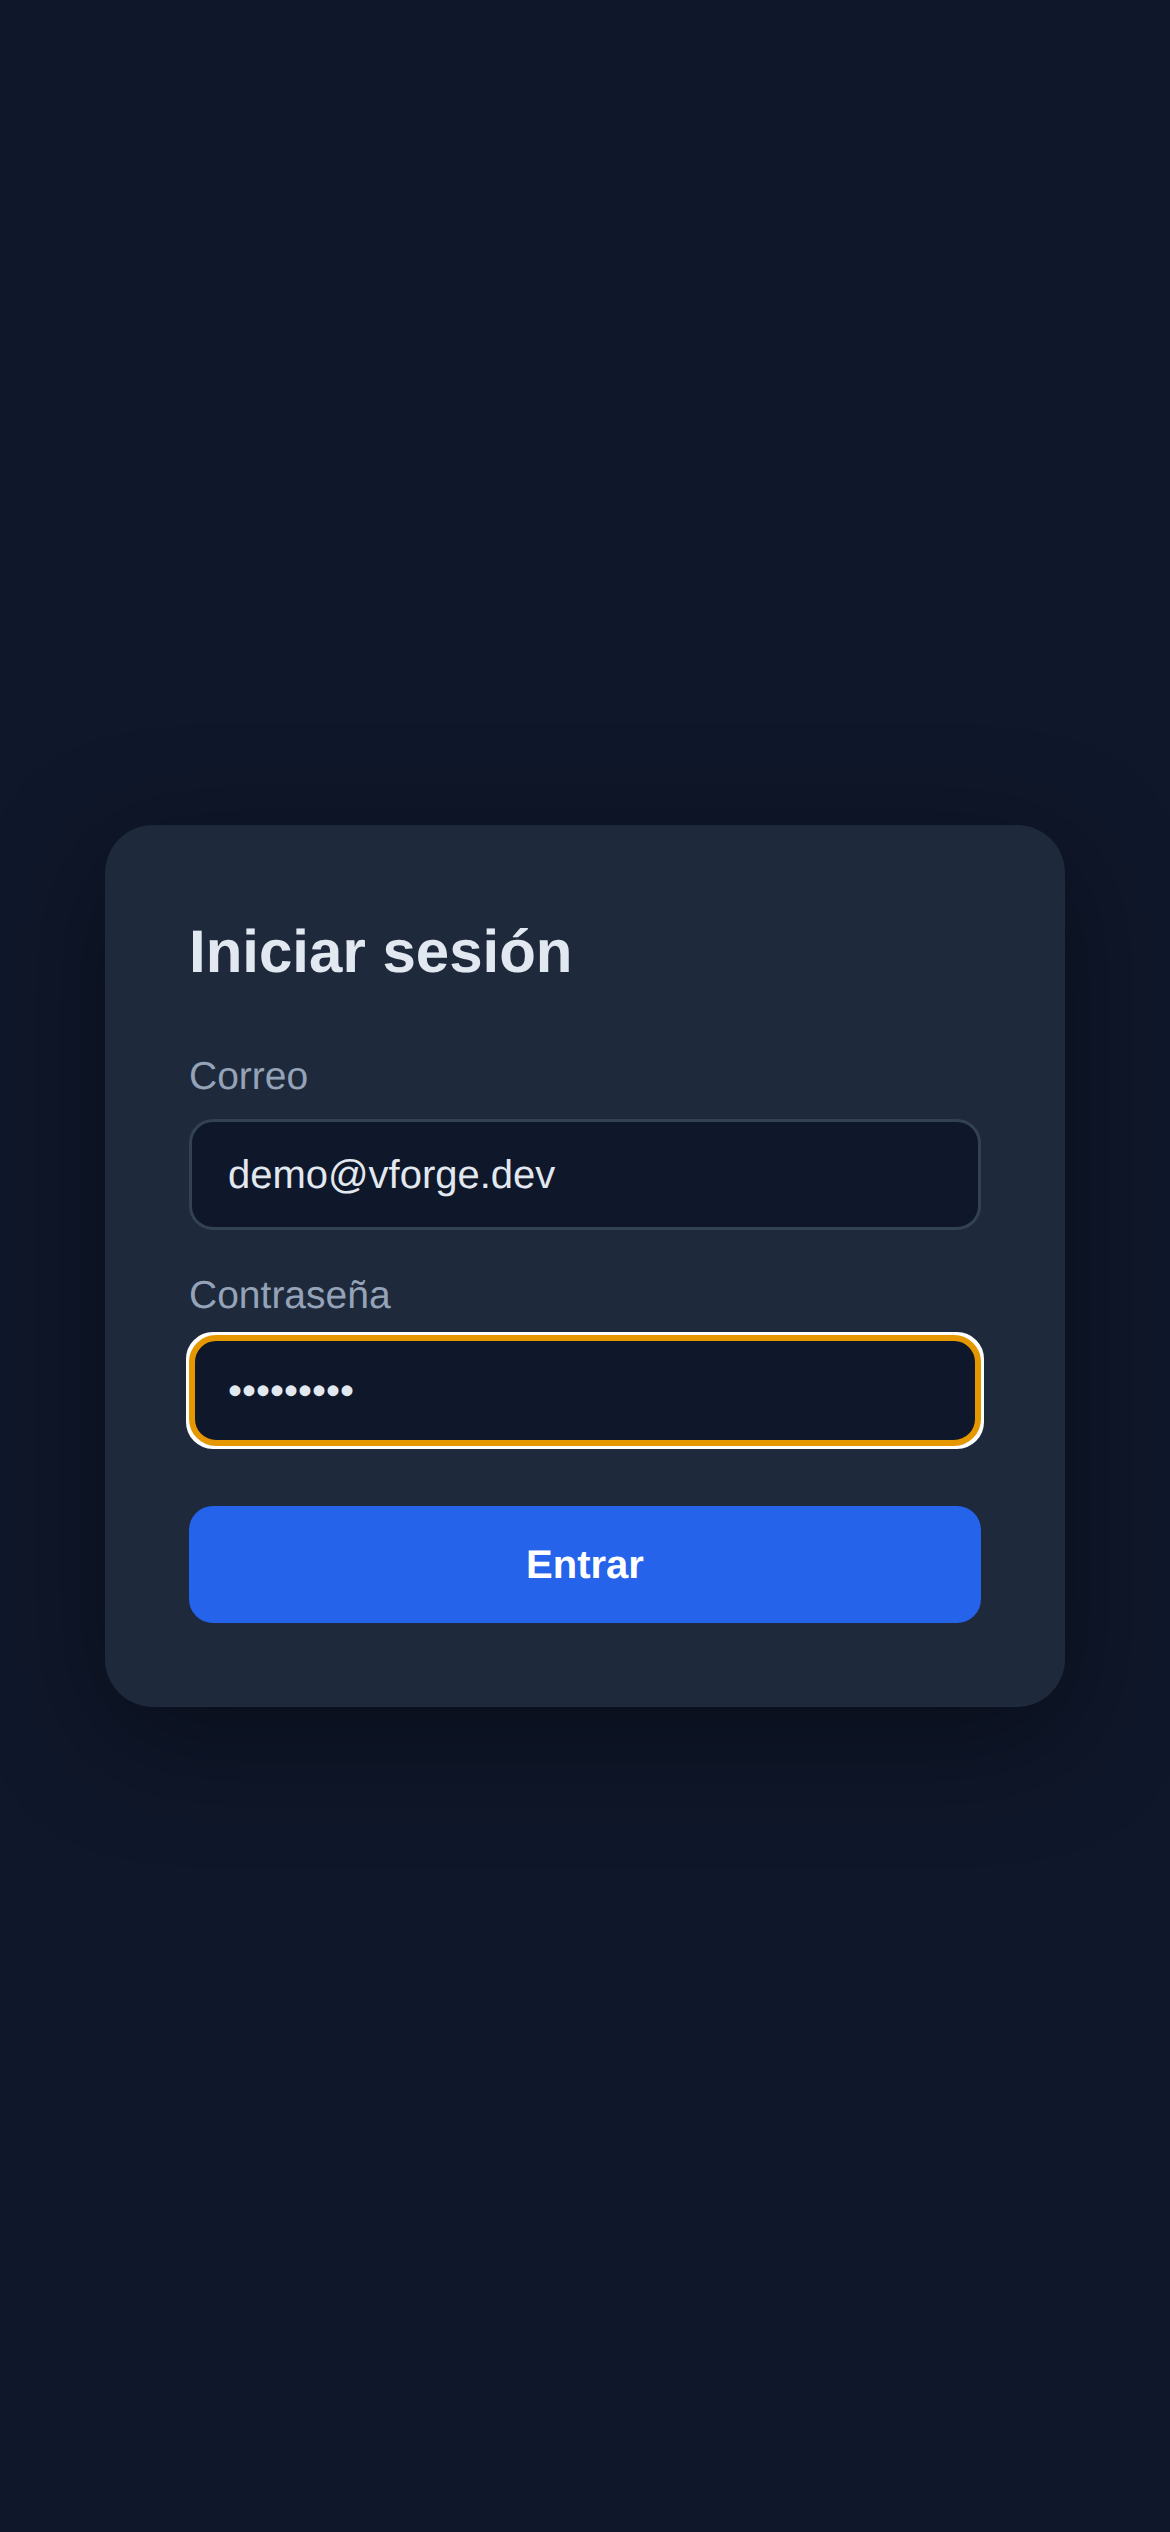
#3 ✅ Escribir en #password — Escribir contraseña
#4 ✅ Clic en #login — Presionar Entrar
#5 ✅ Verificar visible #dashboard — El dashboard debe aparecer tras login
#6 ✅ Verificar texto "Bienvenido" — El dashboard debe saludar al usuario
#7 ✅ Captura dashboard-final — Captura del estado final